科技數碼FUGAMERS / STORY
CAPCOM ID資料外洩回顧:1177萬筆紀錄受影響,196帳戶曾遭改密碼
卡普空10月22日公告披露CAPCOM ID不當存取事件,影響約1177萬筆紀錄;用戶自行設定密碼未確認外洩,196個遭改密碼帳戶已重設,玩家須慎防冒名郵件。
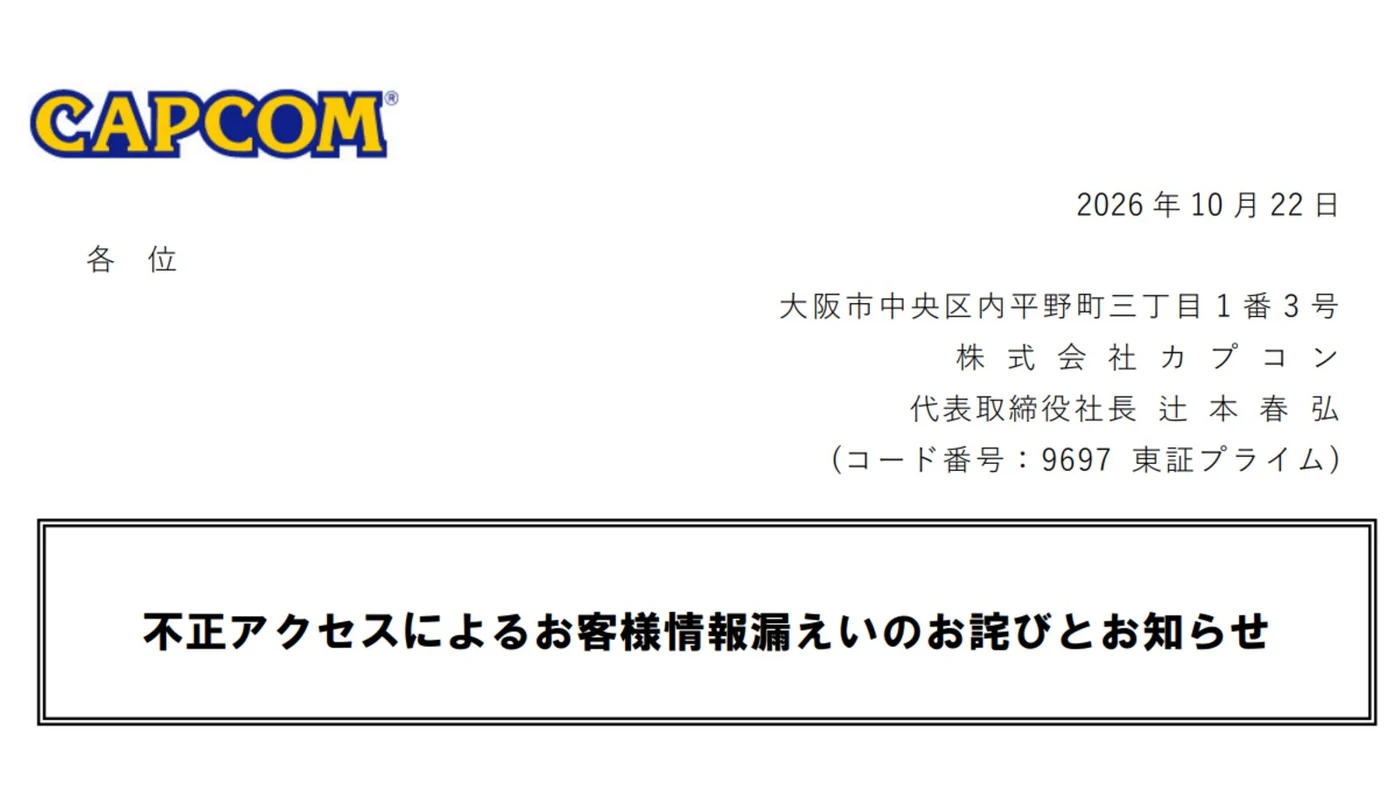
CAPCOM ID用戶需要留意的,不只是能否繼續登入,也包括日後收到的冒名通知。卡普空在10月22日公布第三方不當存取事件,指全球11,774,247筆紀錄受影響;這篇歷史補稿按當日調查結果整理,並非把事件重新當成今日發生。
三類影響數字要分開看
主要外洩項目為電郵地址與系統識別資料,包括帳戶建立及最後登入時間、登入次數和最後登入的客戶端IP。其中43筆另涉及生日、性別、國家或地區及暱稱,不應把這些額外欄位說成全部1177萬筆均已外洩。
另外196個帳戶曾被擅自更改登入密碼,官方表示已完成重設。截至10月22日公告,用戶自行設定的密碼未確認外洩,信用卡資料亦不在外洩範圍;「未確認密碼外洩」與「沒有帳戶遭到變更」是兩件不同的事。
10月19日發現,服務繼續運作
公司交代,10月19日發現異常後封鎖相關存取並調查,翌日成立應變小組,10月21日向警方及個人資訊保護委員會報告。公告稱緊急措施已完成,CAPCOM ID相關服務可繼續使用,各遊戲遊玩不受影響,並會個別通知受影響用戶。
冒名電郵是後續需要提防的風險
卡普空提醒,外洩資料可能被用來寄發假冒官方或合作方的郵件,收到可疑訊息時不要開啟其中網址或附件。已登記的電郵可以繼續使用,但能收信並不代表每封以官方名義發出的訊息都可信。
FuGamers建議把這次事件視為核對帳戶通知的提醒:需要查詢時,自行進入官方網站尋找支援入口,別依陌生郵件提供的連結處理。香港用戶可在官方公告查看亞洲區聯絡方法;事件範圍及後續處置仍應以卡普空其後正式更新為準。
故事讀完,話題繼續。
玩家討論
正在確認登入狀態…
留言經審核後公開。只顯示最近 50 則可見留言。
暫時未有可顯示的留言。